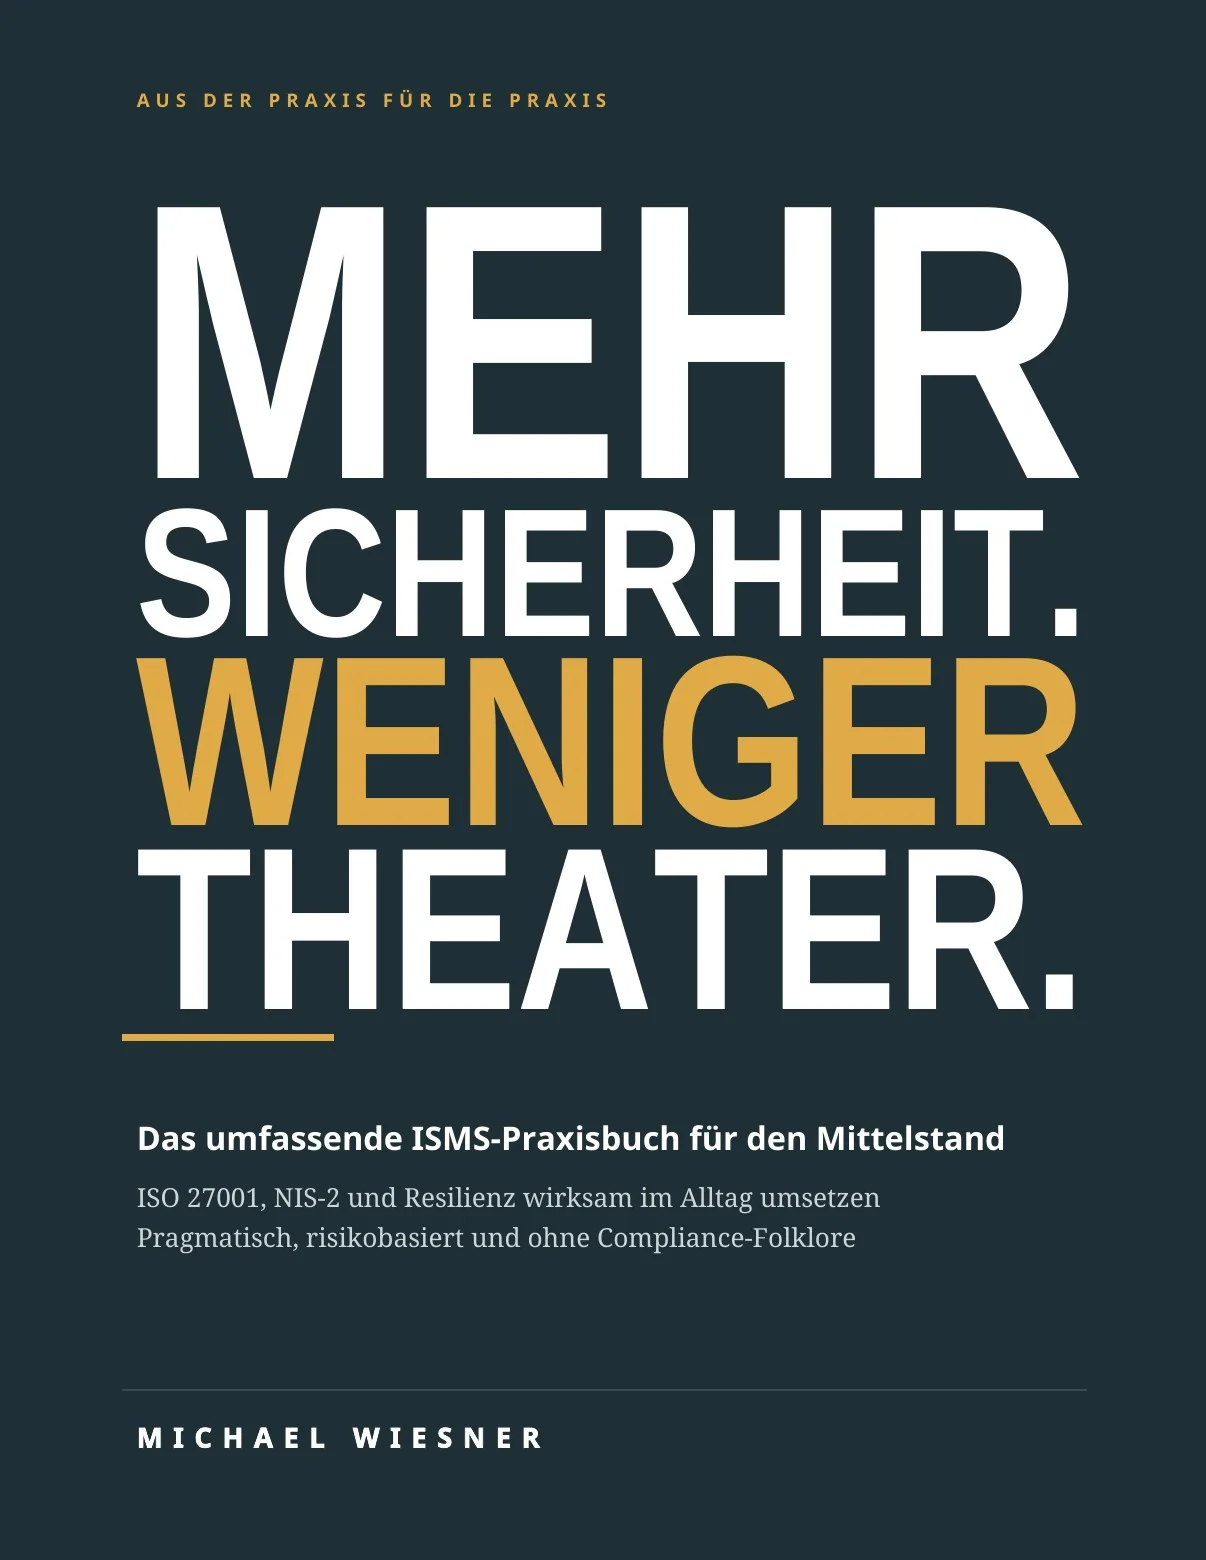
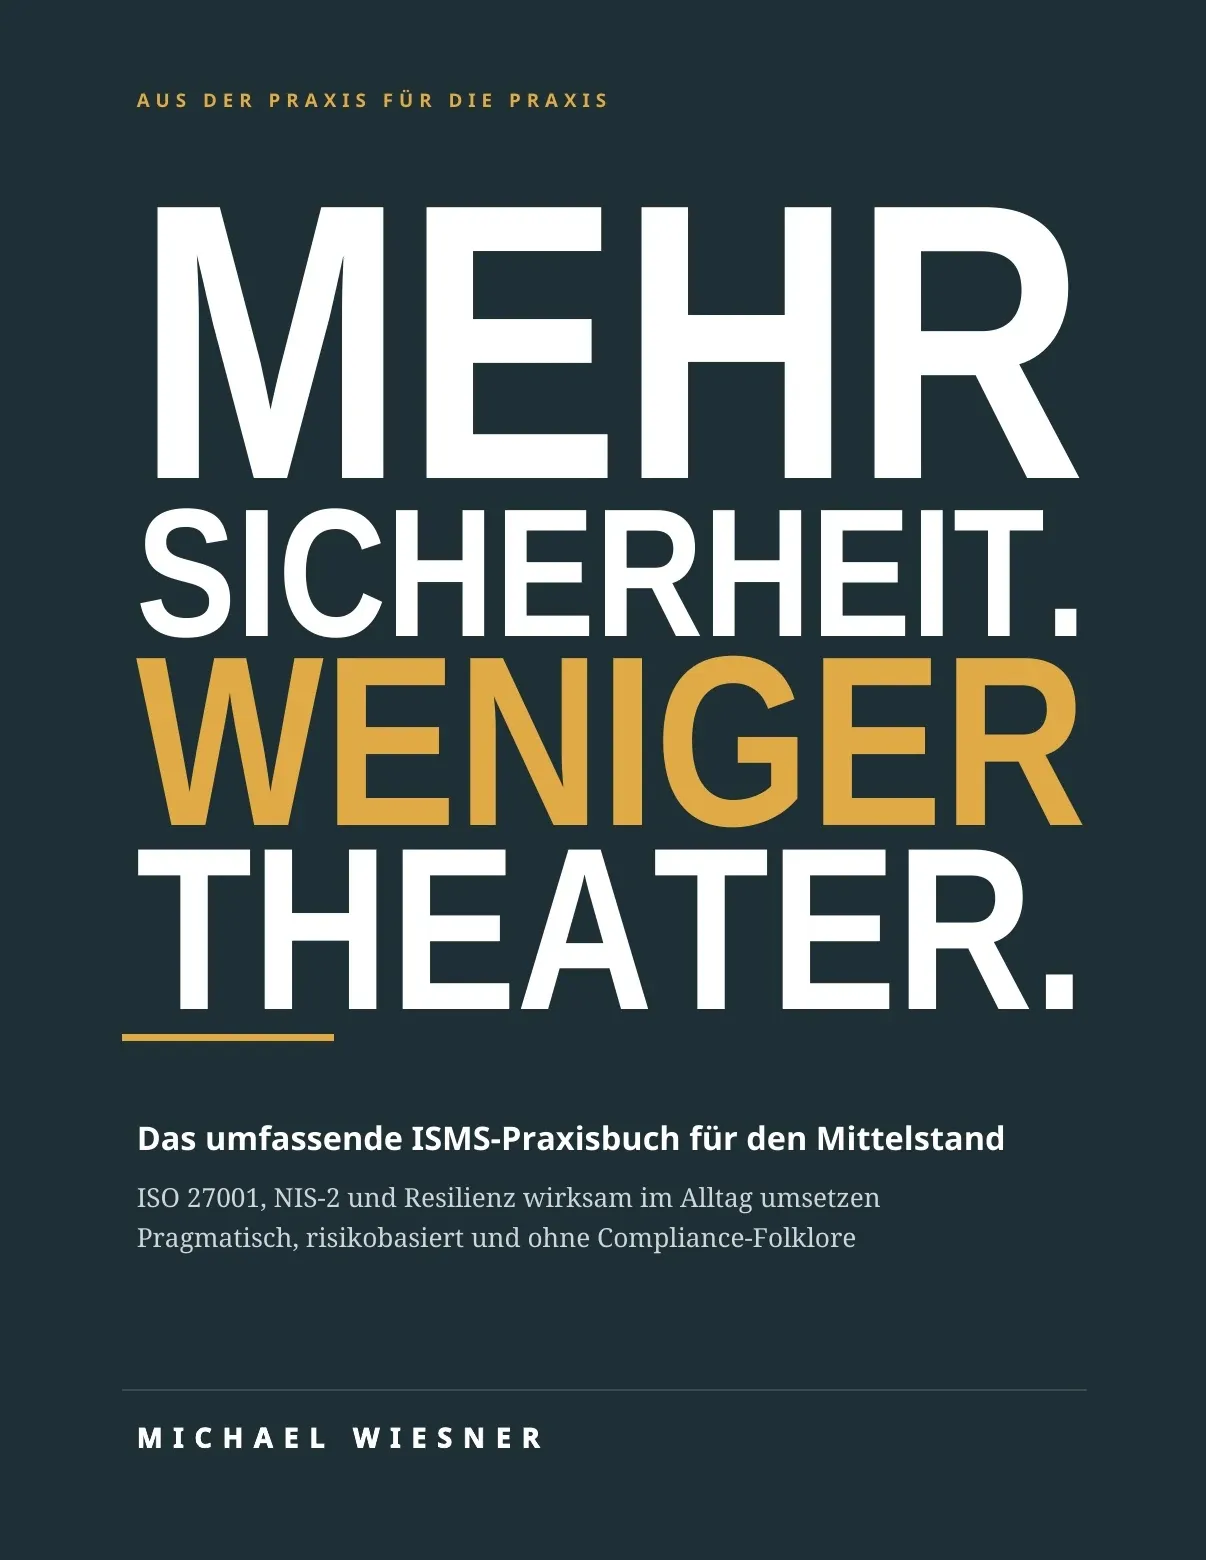
Im Oktober 2026 erschienen: Mein Praxisbuch zeigt, wie Informationssicherheit im Mittelstand wirklich wirkt – ISO 27001, NIS-2 und Resilienz risikobasiert umgesetzt, ohne Compliance-Folklore. Es verbindet beide Seiten meiner Arbeit: die Erfahrung als Informationssicherheitsbeauftragter und Interim CISO in Unternehmen von 15 bis 10.000 Mitarbeitenden – und den Blick des Angreifers aus mehreren hundert durchgeführten Penetrationstests, allein über 100 davon im Auftrag des GDV. Mit Vorlagen, Checklisten und Beispielen aus der Praxis. Als Paperback und Hardcover im Buchhandel, bei BoD und Amazon.