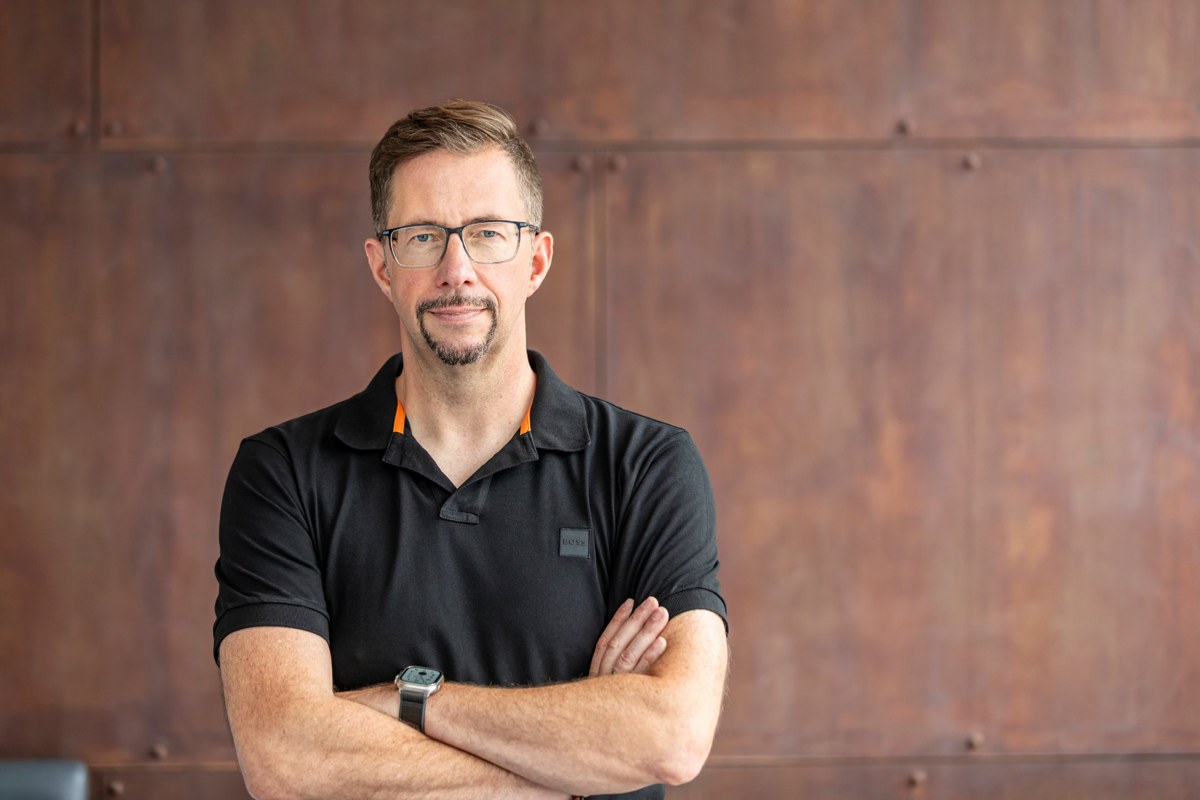
Michael Wiesner, Pressefoto von Uwe Klössing

Keynotes & Impulse

Vorträge.

Themen

Vier Vorträge, die ich aktuell anbiete.

Jeder Vortrag wird auf Publikum und Anlass zugeschnitten – von der Mitgliederversammlung bis zur Fachkonferenz. Andere Themen auf Anfrage.

01

Der Angreifer muss nur einmal gewinnen

Die aktuelle Bedrohungslage, verständlich erklärt: Wer greift an und warum, über welche Wege Angreifer in Unternehmen kommen – und was Geschäftsführung und Belegschaft wirklich dagegen tun können. Mit aktuellen Fällen und Erfahrungen aus der eigenen Prüfpraxis. Kein Fingerpointing, keine Verkaufsveranstaltung.

Format
Keynote 45–90 min
Publikum
Geschäftsführung, Verbände, Versicherungswirtschaft, gemischtes Publikum ohne IT-Vorwissen
02

Let’s get Physical – Physische Sicherheit als unterschätzter Angriffsvektor

Die beste Firewall nützt nichts, wenn der Angreifer durch den Hintereingang kommt. Der Vortrag zeigt, wie ein physischer Penetrationstest abläuft – von der Aufklärung über den Zutritt zu Gebäude und Technikräumen bis zum Zugang ins Netzwerk – und warum physische Sicherheit ein Pflichtteil von NIS-2, KRITIS-Dachgesetz und ISO 27001 ist. Mit echten Fällen aus Red-Team-Einsätzen.

Format
Keynote 45–90 min
Publikum
Geschäftsführung, Sicherheitsverantwortliche, Facility Management, Werkschutz, Behörden
03

Deutschlands Lebensadern im Visier

Die Bedrohungslage für kritische Infrastrukturen: Akteure, Angriffswege, hybride Kriegsführung – und was Betreiber, Zulieferer und Kommunen daraus ableiten sollten.

Format
Keynote 45–90 min · Seminar halbtags
Publikum
KRITIS-Betreiber, Verwaltung, Verbände, Versicherer
04

Mehr Sicherheit. Weniger Theater.

Wie Informationssicherheit im Mittelstand wirklich wirkt: ISO 27001 und NIS-2 ohne Parallelbürokratie, das WIRKSAM-Prinzip, die pragmatischen Punkte aus dem Buch.

Format
Keynote 45–90 min · Workshop
Publikum
Geschäftsführung, ISB/CISO, IT-Leitung

Formate

Vom Impuls bis zum Seminartag.

Keynote

45, 60 oder 90 Minuten, für Konferenzen, Tagungen und Kundenveranstaltungen. Eine klare These, Praxisbeispiele, konkrete Handlungsoptionen – kein Produktpitch. Die längeren Formate lassen Raum für Fragen und Diskussion.

Impulsvortrag

20 bis 30 Minuten, als Auftakt für Tagungen, Mitgliederversammlungen oder Führungskräfterunden. Eine Botschaft, drei Beispiele aus der Praxis, eine Aufgabe für morgen früh.

Seminar oder Workshop

Halb- oder ganztägig, für Führungskreise, ISB-Netzwerke und Verbände. Etwa zur Bedrohungslage für kritische Infrastrukturen oder zum wirksamen Aufbau eines ISMS nach dem Buch.

Podium und Moderation

Einordnung aus Angreifer- und Verteidigersicht in Podiumsdiskussionen und Expertenrunden – sachlich, verständlich und ohne Alarmismus.

Sprache: Deutsch. Technik: eigener Rechner, HDMI, Mikrofon. Honorar und Reisekosten auf Anfrage; für gemeinnützige und Bildungsveranstaltungen gern reduziert.

Bisherige Auftritte

Eine Auswahl seit 2012.

DatumVeranstaltungThema
05.11.2026AVW Wohnungswirtschaftliche Versicherungstagung, Hamburg„Der Angreifer muss nur einmal gewinnen“ – Bedrohungslage, Akteure, Angriffswege, was wirkt (45 min)
28.10.20261. Wirtschaftsschutztag des Landesamts für Verfassungsschutz Hessen, Wiesbaden„Physische Sicherheit – der unterschätzte Angriffsvektor“ (45 min)
21.09.2026IHK Lahn-Dill, Netzwerktreffen „Firmenrecht und Handelsregister“Sichere digitale Prozesse im Unternehmen
2026GDV Cyber-Frühstück, BerlinCyberrisiken in Lieferketten – Ergebnisse der GDV-Sicherheitschecks
20.05.20252. Cybersicherheitsgipfel Lahn-Dill, Wetzlar„Let’s get Physical“ (Neuauflage) und Podiumsdiskussion
24.04.2024media IT-SicherheitsForum, Lahn-DillNIS-2 in der Praxis
17.10.20231. Cybersicherheitsgipfel Lahn-Dill, WetzlarPodiumsdiskussion
01.09.2023MRMCD 2023, Darmstadt„Reality & Dreams – Über die Cybersicherheit in KMU“ ↗
04.03.2020media IT-SicherheitsForum 2020, WetzlarIKT und Energieversorgung als kritische Infrastruktur
14.09.2019MRMCD 2019, Darmstadt„Let’s get Physical – Eine Einführung in physische Penetrationstests“ ↗
01/2019Technikerschule Ingolstadt„Digitale (Un)sicherheit“
08.09.2018MRMCD 2018, Darmstadt„Die fabelhafte Welt der (Information) Security“ ↗
2018wilhelm.tel, NorderstedtLive Hacking – begleitet vom NDR
05/2017Life Science Nord„Abpfiff für den Angriff – Cyber Security für die Life Sciences“, Impuls + Live Hacking
2017Expertenforum IT-Sicherheit und Telemedizin, FrankfurtLive-Demo: in zehn Minuten in der Praxis-IT
01.02.20177. media IT-SicherheitsForum, IHK DillenburgImpulsvortrag „Digitale (Un)sicherheit“ + Live Hacking (nach Tarek Al-Wazir und Sandro Gaycken)
10.11.2016T.I.S.P. Community Meeting, Frankfurt„VdS 3473 – Informationssicherheit für KMU“
09.02.2016wilhelm.tel „Digitaler Stresstest“, NorderstedtImpulsvortrag + Live Hacking
05.11.2015AVW-Tagung „Cyber Security – Brandschutz des 21. Jahrhunderts“, HamburgVortrag + Live Hacking
23.–25.08.2012Europäisches Forum Alpbach, Technologiegespräche„Unzureichende IT-Sicherheit in mittelständischen Versorgungsbetrieben als vernachlässigtes Risiko für kritische Infrastrukturen“

Aufzeichnungen der MRMCD-Vorträge 2018 und 2023 sind frei auf media.ccc.de verfügbar. Dazu kommen regelmäßige Impulse bei IHK, Versicherern und Unternehmen, die hier nicht einzeln gelistet sind.

Für Veranstalter

Alles, was Sie für die Ankündigung brauchen.

Kurzviten in drei Längen, honorarfreie Pressefotos von Uwe Klössing, Zitate und eine Medienauswahl finden Sie gebündelt auf der Presseseite.

Für die Ankündigung: Michael Wiesner, IT-Sicherheitsberater und Penetrationstester. Autor von „Mehr Sicherheit. Weniger Theater.“ (2026), 2019–2024 Sprecher der AG KRITIS, seit 2018 im Auftrag des GDV mit IT-Sicherheitschecks im Mittelstand betraut. Zu sehen u. a. in der ARD Story „Im Ernstfall verletzlich“ (2026).

Für Call-for-Papers: Speaker-Profil mit Vortragsliste auf Sessionize ↗.